一个流传较广的误解需要先纠正:平台判定风险,看的不是“有没有使用代理”,而是“身份信息自不自洽”。
一个用美国住宅IP、时区设成纽约、DNS解析走美国、访问习惯正常的账号,在平台的风控体系中就是正常用户。反过来,一个IP显示在美国、但DNS查询从国内发出、系统时区是北京时间的账号——即便每一处单独看都没有问题,拼在一起却自相矛盾。
IP欺诈值(Fraud Score)正是这种自洽性评估的量化结果。理解这一指标的评分机制、影响因素与优化路径,对于跨境电商、社媒运营、广告验证和数据采集团队而言,是保障业务连续性的基础认知。
IP欺诈值的评分机制与风险分档
0到100:网络身份的量化评估
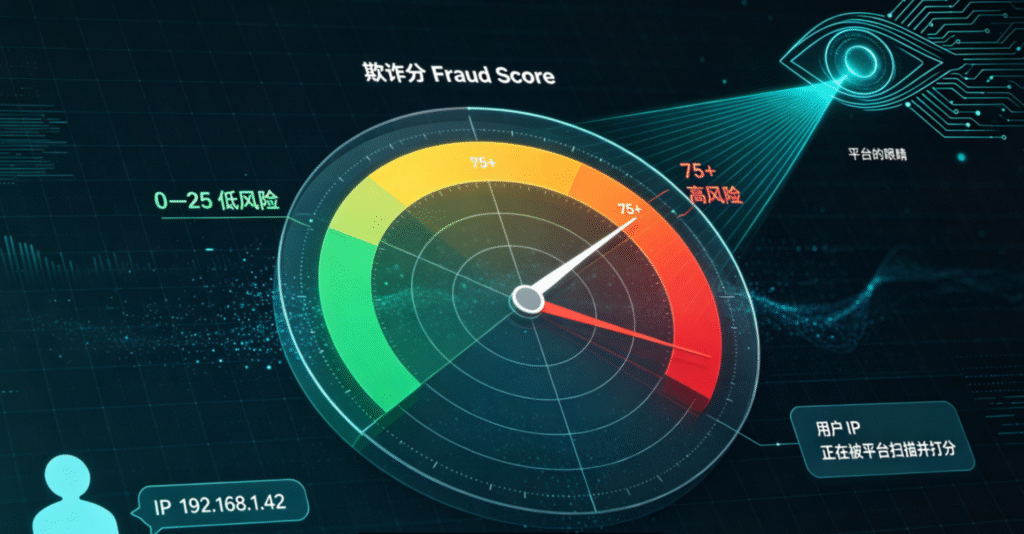
IP欺诈值是一种用于评估IP地址与欺诈活动相关联风险的定量指标,通常取值0到100,分数越高代表该访问来源越“不像一个正常用户”。它的关键特征在于:欺诈值不判定有罪,只记录可疑程度。平台拿到分数后,会决定采取什么动作——低分放行、中分加验证、高分限制。
主流欺诈评分系统的计算依赖多个维度的数据整合。主流欺诈评分系统依赖四个核心维度组,其中与IP相关的功能占据总权重的20%至30%,涵盖IP类型、地理一致性、IP声誉及IP段的历史欺诈记录。
风险分档的实际含义
不同评分平台对风险等级的划分存在细微差异,但整体框架趋于一致。IPASIS建议的风险分档为:0至30分为低风险,通常为ISP分配的住宅或移动IP且历史清白,可直接放行;31至75分为中风险,可能涉及云托管IP或存在轻微历史异常的住宅IP,应触发二次验证;76至100分为高风险,通常是已知的出口节点或正在参与攻击的IP,应执行拦截。
从业务实操角度,业内经验将IP质量评分分为四档:0至30分区间常见于数据中心IP或被大量共享的地址,高概率直接拦截;30至60分区间是廉价代理IP的典型表现,登录频繁触发验证;60至80分区间为住宅IP或优质代理的常规水平,基本可正常使用;80至100分区间为原生住宅IP的优质状态,账号稳定性和广告投放表现最佳。
这组数据解释了为什么许多运营人员感到“什么都没做就被封了”——操作行为确实正常,但网络环境携带了大量“不像真人”的特征,系统只能先行拦截。
推高IP欺诈值的五个核心因素
IP类型:机房与住宅的分数鸿沟
风控系统首先核查的是IP属于哪一类网络:住宅宽带、移动蜂窝、商业专线,还是云主机机房。机房IP天然自带高基础分,因为正常家庭用户不会从数据中心的服务器发起访问。这一项就足以将一个账号推入中高风险区间。
数据中心IP来自云服务商,ASN标识清晰可辨,历史上被大量用于自动化工具和恶意行为,平台信誉普遍较低;住宅IP源自真实家庭宽带,与常规用户无异,行为模式具有天然的真实性,是最难被检测的类型。
住宅IP与机房IP之间的分数差距可达数十分。这是基础分层面的差异,后续无论怎样调整浏览器环境都难以弥补。
代理特征标记:IP是否被记录在案
各类风控数据库持续收录被识别为出口节点的IP段。如果一个IP已经出现在这些名单中,无论更换什么设备、什么浏览器,起点分数都会偏高。这类标记具有持久性,不会因使用方式的改变而自动消除。风险评分通常会综合考虑黑名单记录、异常流量历史、代理行为特征、数据中心属性、垃圾请求频率等多个信号。
滥用历史:共享IP会继承前序记录
这是最容易被忽视的一条。使用共享IP时,继承的是该IP上所有前用户的行为记录。前一位使用者用该地址执行过违规操作,这笔记录会保留在IP上,新用户接手时分数已经偏高。
IP地址循环使用,前任用户的违规行为会留下污点,而经过“冷静期”的IP通常能恢复信誉。这一判断直接指向了滥用历史对欺诈值的长期影响,也解释了为什么共享IP的欺诈值具有不可控性。
地理一致性:IP位置与其他信号是否匹配
平台会交叉比对多个信号:IP归属地、DNS解析位置、系统时区、浏览器语言、账号历史登录地。其中任何一项与其他项矛盾,都会被记为“环境不一致”,这是权重很高的评估项。
ASN声誉:运营商网络与云厂商网络的差异
ASN记录了网络服务的归属主体。归属于民用运营商的ASN权重天然友好;归属于云服务商、IDC机房的ASN则会被重点对待。IPFLY在双ISP代理的技术解析中指出,ASN和运营商名称双双指向正规宽带运营商的地址,其住宅属性更为纯正,在风控评估中更难被识别为异常来源。
DNS泄漏:地理一致性最隐蔽的断点
上述五项中,IP类型、代理特征、滥用历史和ASN声誉都可以通过更换一个干净的IP来解决。但地理一致性经常出问题,且问题往往出在容易被忽略的环节——DNS。
DNS泄漏的技术原理
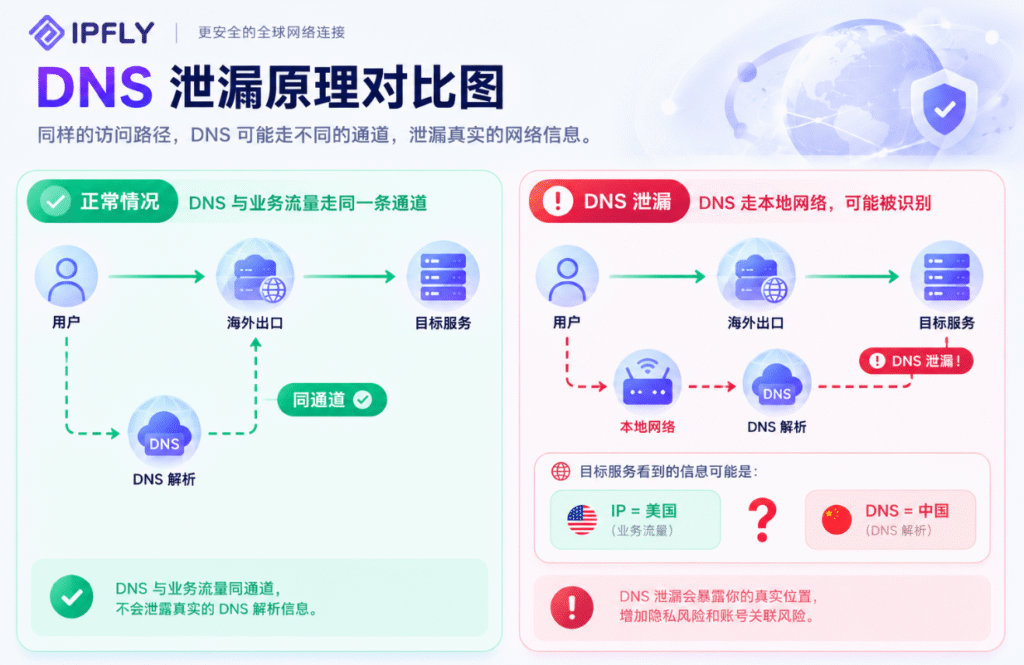
站点访问走的是海外通道,但域名解析这一步,却仍在使用本地网络的DNS服务。结果是:平台看到从美国IP发起的访问,同时看到这次解析是从国内的DNS服务器发起的,两个信息一对,矛盾即被记录。
DNS解析不体现在访问请求中,而是走了一条完全独立的通道。访问一个域名时,系统需要先将域名翻译成IP地址。这个翻译动作由谁完成,取决于网络配置,而非访问流量走了哪条路径。因此会出现一种情况:访问流量走了海外通道,但域名的解析请求直接询问了本地路由器默认的DNS,真实地理位置和真实网络运营商就在一次不经意的解析中暴露。
两条路径的差别
| 对比项 | 配置正确 | DNS泄漏 |
| 访问请求 | 走海外通道 | 走海外通道 |
| DNS解析 | 同一条通道 | 走本地网络 |
| 结果 | 两者出口位置一致,信息自洽 | 两者出口位置矛盾,暴露真实位置 |
一个通俗的类比是:将手机号换成了海外号码,但每次打电话前仍用家里的座机去查对方号码。通话记录走了海外,查询记录却留在了本地,两张单子对不上。
这也是为什么许多账号运营者会遇到这种困惑:IP检测显示为美国住宅,账号却仍频繁被验证。检测页面上只显示了IP归属,没有告知DNS解析是从哪里发出的。
DNS泄漏检测的操作方法
检测DNS泄漏的常用方式是使用在线DNS Leak Test工具或浏览器扩展。操作流程为:启动检测后,工具会向多个DNS解析器发送探测请求,将结果与预期配置进行对比,高亮显示不匹配的解析器路径。
一个实用的判断标准是:如果DNS请求使用的ASN与网络连接的ASN一致,则不存在泄漏;若两者不一致,则存在DNS泄漏问题。IPFLY在《IP纯净度如何检测?盘点好用的检测工具》中介绍了Whoer等综合检测工具的具体用法——打开网站即自动检测当前设备IP,不仅能分析基础设备信息和ASN数据,还能进行DNS泄露测试,通过对比DNS服务器位置和IP显示位置,判断IP的真实纯净度。建议在每次配置新的网络环境后,先执行一次DNS泄漏检测再投入正式使用。
系统全面的代理IP知识
从代理原理到协议选型,IPFLY助您搭建完整的代理认知体系
泄漏不止DNS一种:三类信号需一并核验
DNS泄漏
解析请求未走同一条通道,暴露真实网络位置与运营商信息。这是三类中最隐蔽的一种,纯粹是网络配置的断点,与操作习惯无关。
WebRTC泄漏
浏览器建立点对点通信时,可能携带本机网络接口信息,与出口IP不一致。WebRTC是浏览器内置的实时通信协议,其网络接口信息的暴露路径与常规HTTP请求不同,需要单独核验。部分恶意软件会通过DNS泄露路径在设备中植入病毒或木马,这些恶意程序会隐藏在设备后台,控制摄像头、麦克风,窃取设备中的文件和聊天记录。
环境不一致
时区、语言、时间格式、货币符号与IP归属地对不上,同样是矛盾信号。这类问题不属于泄漏,但产生的效果一致——平台识别到环境信号之间的矛盾,欺诈值相应上升。
三类问题中,DNS泄漏最为“冤枉”——许多团队花费成本配置了干净的住宅IP,却因为这一个配置项未对齐,效果打了对折。
环境自洽性的五项自查清单
以下清单可直接对照检查。重点不是“查完就没事了”,而是发现哪一项对不上,就说明环境存在矛盾信号。
| 序号 | 检查项 | 判断标准 |
| 1 | IP类型与归属 | 是住宅还是机房?ASN归属是民用运营商还是云厂商?显示为IDC时,基础分已经偏高 |
| 2 | DNS解析出口位置 | 解析请求的发出地是否与IP归属地一致。IP在美国、DNS在本地,即为典型泄漏信号 |
| 3 | WebRTC暴露情况 | 浏览器是否向外暴露本机网络接口地址。暴露地址与出口IP完全不同时,矛盾出现 |
| 4 | 环境一致性 | 系统时区、浏览器语言、时间格式是否与IP归属地区对齐 |
| 5 | IP使用历史 | 该IP是独享还是共享?是否有被标记记录?共享IP的分数不属于使用者,但需要承担 |
这些指标可以通过IP信誉查询平台、DNS泄漏检测页面查证。IPFLY在《IP纯净度如何检测?》中整理了完整的检测工具清单,涵盖IPQS、Scamalytics、Ping0、IPinfo、Whoer等主流工具及其适用场景,其中IPQS可实时扫描200余个IP黑名单数据库并提供0至100分的欺诈风险评分。建议在配置好新环境后,先执行一轮自查再开始使用。
降低IP欺诈值的五个实操方向
理解了评分逻辑,优化路径随之清晰——不是去掩盖信号,而是让“不像真人”的特征真正消失。
从源头选择正确的IP类型
账号类业务使用住宅IP,这是基础分能够压低的前提。机房IP无论怎样配置环境,类型这一项就是硬伤。IPFLY的静态住宅代理为需要长期稳定网络身份的业务场景提供来自真实ISP网络分配的固定住宅地址,2026年8月新增的美国Comcast静态住宅代理资源,为需要长期保持美国住宅IP的用户提供了更丰富的选项。
保持IP的长期稳定
信任随时间积累,频繁更换IP等于每次都要重新建立信任。长期业务配置固定IP是最省心的一条路径。平台对一个IP的风控等级是跟着时间积累的——一个IP长期稳定登录同一个账号、行为有规律,平台会慢慢把它标记成“正常用户环境”,验证码变少、风控变松、账号权重变高。
实现IP、DNS、时区的三对齐
这三项对齐后,地理一致性基本不会出现问题。DNS这一环尤其不能遗漏——它决定了域名解析请求是否会从另一个地方发出。IPFLY博客对网络环境信号一致性在风控评估中的影响有系统阐述,指出DNS解析服务器归属地与出口IP所在地之间的地理矛盾,会直接降低该IP在风控体系中的信任评分。
避免共用IP地址
独享IP的历史记录只由使用者自己书写。共享IP意味着无法控制继承什么——这是纯粹的不可控变量。IPFLY在《一店一IP怎么落地?》中提供了一个值得参考的案例:一位管理8个Amazon店铺的卖家,一直用同一台电脑、同一个浏览器、同一条宽带登录,问题在第73天爆发——其中一个店铺被封后,24小时内另外7个店铺全部被关联封禁。该文由此提出的“一店一IP”方案,核心原则是一个IP只绑定一个店铺,绝不复用,且IP归属地需与店铺注册地一致。
让时间和行为成为加分项
稳定的登录节奏、规律的活跃时段、正常的使用行为,是能够真正把分数养下来的因素。风控本质上是时间的朋友,持续稳定的行为记录比任何短期技术调整都更具长期价值。
从评分逻辑到产品选型
将上述逻辑落到具体产品选择上,需要关注的实质上是三件事。
类型是否真实。 IP是否为真实终端住宅出口,ASN归属能否通过公开渠道自行查证。IPFLY的静态住宅IP覆盖真实运营商网络,归属信息可以通过公开渠道核验。
是否独享。 历史记录是否只由使用者自己书写。独享静态住宅IP意味着该地址的信用从启用时开始积累,不继承任何前序记录。
类型是否匹配业务。 账号类长期业务使用静态住宅,大规模分散请求使用动态住宅,两者不宜混用。IPFLY的动态住宅代理覆盖190余个国家和地区,支持按国家、城市维度筛选出口地址,粘性会话功能确保连续操作不因IP中途变更而中断。
总结:欺诈值与DNS检测指向同一件事
IP欺诈值与DNS泄漏检测暴露的是同一个核心命题:平台不关心使用了什么工具,它只关心访问来源的所有信息能否拼成一个正常的用户。
IP是网络环境中的“住址”,DNS是网络环境中的“通话记录”。住址可以迁移,通话记录不会替使用者掩饰。将这两者对齐,比频繁更换IP更为有效。
从操作层面看,降低IP欺诈值的路径包括:选择住宅类型的代理资源作为基础,保持IP的长期稳定以积累信任,实现IP、DNS、时区的三对齐,避免共用IP继承不可控的历史记录,并通过持续稳定的使用行为让分数随时间自然改善。这套逻辑不涉及对系统的欺骗,而是让网络环境中那些“不像真人”的特征真正消失。
当跨境电商店铺管理、社媒账号运营或广告验证任务因IP欺诈值偏高而频繁触发验证时,核心解决方案在于选择来自真实ISP网络的住宅代理资源,并确保DNS解析、系统时区与出口IP所在地保持一致。
IPFLY的住宅代理资源覆盖静态与动态两类产品,静态住宅代理适用于需要长期固定网络身份的场景,动态住宅代理适用于需要多区域灵活调度的任务。通过IPFLY注册入口创建账户后,可在产品页面按目标国家或城市筛选资源,为团队的业务部署建立自洽、可信的网络出口基础。
了解更多代理产品详情: